CPP状态: v1.4 已发布(2026-01-29) — Verify, Don't Trust. 需要外部第三方验证。本页面内容基于v1.0 RC撰写,以veritaschain/cpp-spec仓库为准。
VAP配置文件: 捕获溯源

CPP - 捕获溯源配置文件

媒体捕获的证据基础

"您的瞬间,可验证封存"

— 使捕获事件(而非内容真实性)可被验证

" 随着AI生成图像变得与捕获的媒体难以区分,验证捕获事件何时、何地、由谁执行的能力对于个人档案、法律证据和历史文献变得至关重要。 "

CPP不是内容认证系统。

CPP是创建可由第三方独立审计的可验证捕获记录的框架。

"Verify, Don't Trust." — 外部RFC 3161 TSA锚定实现独立可验证性。

VeraSnap(B2B)

面向法律和新闻的证据级捕获

VeraSnap Moments(B2C)

面向未来的家庭记忆

CPP使什么可被验证、不确立什么

客观捕获数据与主观解释的明确区分

CPP可验证的内容

  • 在时间戳T发生了捕获事件
  • 媒体文件自封存以来未被修改
  • 捕获设备报告了位置L
  • 锚定之后从链中移除事件可被检测(锚定前被移除的事件以及从未被记录的拍摄不在检测范围内)
  • 进行了身份验证尝试(可选)

CPP不确立的内容

  • 内容是"真实"或"正宗"的
  • 所描绘的场景实际发生了
  • 摄影师的身份
  • 内容没有摆拍或篡改
  • 经过身份验证的人就是他们所声称的人

设计哲学:"我们使捕获事件的发生可被验证。我们不声称它们描绘的是真相。"

目标用例

按优先级划分的CPP应用范围

优先级A 关键

法律证据

面向证据用途的捕获记录(可采性由法院判断)

要求:RFC 3161 TSA、证据链

新闻/记者

媒体来源验证

要求:删除检测、时间戳

优先级B 高

个人档案

带有溯源的家庭记忆

要求:长期验证、易用性

保险理赔

损害文档记录

要求:位置证据、时间戳证据

优先级C 中

学术研究

现场数据收集

要求:完整性、可重现性

房地产

房产文档记录

要求:日期证据、完整性

CPP事件模型

CPP v1.0事件模型(已被取代)。自CPP v1.1起,规范中的事件类型为INGEST、EXPORT和TOMBSTONE;CPP_SEAL已删除,由批量锚定取代。

CPP事件生命周期

┌─────────────────────────────────────────────────────────────────────────┐ │ CPP事件生命周期 │ ├─────────────────────────────────────────────────────────────────────────┤ │ │ │ [用户操作] │ │ │ │ │ ▼ │ │ ┌─────────┐ ┌─────────┐ ┌─────────┐ ┌─────────┐ │ │ │ CAPTURE │───▶│ SEAL │───▶│ SHARE │───▶│ VERIFY │ │ │ │ (捕获) │ │ (封存) │ │(分享/可选)│ │(验证/可选)│ │ │ └─────────┘ └─────────┘ └─────────┘ └─────────┘ │ │ │ │ │ │ ▼ ▼ │ │ 本地哈希 外部锚定 │ │ 计算 (RFC 3161 TSA) │ │ │ │ [可选: 认证捕获扩展] │ │ │ │ │ ▼ │ │ ┌─────────────┐ │ │ │ CAPTURE_ATT │ (记录生物认证尝试) │ │ └─────────────┘ │ │ │ └─────────────────────────────────────────────────────────────────────────┘

CAPTURE

媒体捕获启动

记录捕获事件,包含设备ID、媒体哈希和时间戳。

必需字段:

  • • DeviceID, MediaHash, Timestamp
  • • MediaType, MediaFormat
  • • Location(可选)

SEAL

应用加密封存

应用带有外部时间戳锚定的加密封存。

必需字段:

  • • EventHash, Signature, AnchorProof
  • • MerkleRoot, MerkleProof
  • • TSA Response(RFC 3161)

SHARE

媒体分享(可选)

记录带有验证链接的分享给接收者。

必需字段:

  • • RecipientHash(可选)
  • • ShareMethod: LINK, EXPORT, AIRDROP, MESSAGE
  • • VerificationURL

VERIFY

第三方验证(可选)

记录第三方验证捕获的时间。

必需字段:

  • • VerifierID
  • • VerificationResult
  • • VerificationTimestamp

三层完整性架构

可验证捕获记录的加密基础

┌─────────────────────────────────────────────────────────────────┐ │ 第三层: 外部可验证性 │ │ ┌───────────────────────────────────────────────────────────┐ │ │ │ RFC 3161 TSA(必需) │ │ │ │ • 独立第三方时间戳 │ │ │ │ • 可凭TSA令牌离线验证 │ │ │ │ • 验证URL: CPP v1.4未作规定(未运行) │ │ │ └───────────────────────────────────────────────────────────┘ │ ├─────────────────────────────────────────────────────────────────┤ │ 第二层: 集合完整性 │ │ ┌───────────────────────────────────────────────────────────┐ │ │ │ RFC 6962 默克尔树 + 完整性不变量 │ │ │ │ • XOR哈希删除检测 │ │ │ │ • 事件数验证 │ │ │ │ • 高效验证 O(log n) │ │ │ └───────────────────────────────────────────────────────────┘ │ ├─────────────────────────────────────────────────────────────────┤ │ 第一层: 事件完整性 │ │ ┌───────────────────────────────────────────────────────────┐ │ │ │ SHA-256 哈希 + Ed25519 签名 │ │ │ │ • 无排除列表(全字段签名) │ │ │ │ • 单事件内容完整性 │ │ │ │ • 真实性验证 │ │ │ └───────────────────────────────────────────────────────────┘ │ └─────────────────────────────────────────────────────────────────┘
CPP扩展

ACE - 认证捕获扩展

捕获时的生物识别认证

"捕获发生时,谁在持有设备?"

关键区别

ACE将身份验证尝试记录为可验证的证据。
ACE不验证身份。

ACE可验证的内容

  • 在捕获时尝试了生物识别认证
  • 认证结果(成功/失败/分数)
  • 潜在胁迫(异常模式)

ACE不确立的内容

  • 此人就是他们声称的人
  • 法律身份
  • 不存在胁迫

零知识隐私方法

"我们将身份验证尝试记录为可验证的证据。我们不存储生物识别数据。"

ACE存储的内容

  • 使用的认证方法
  • 认证结果(成功/失败)
  • 尝试持续时间
  • 设备认证链

ACE不存储的内容

  • 面部几何数据
  • 指纹数据
  • 生物识别模板
  • 任何生物识别原始数据

符合性级别

下列铜牌/银牌/金牌为CPP v1.0–v1.1的级别,现已被取代。CPP v1.4(§8)定义了五个符合性级别:CPP-BASIC、CPP-TIMESTAMPED、CPP-STANDARD、CPP-ENHANCED和CPP-FULL。基于XOR的完整性不变量已在CPP v1.1中删除。自v1.1起,必需的签名算法为ES256(ECDSA P-256),Ed25519为可选。

铜牌

爱好者、早期采用者

  • 完整性不变量(必需)
  • SHA-256 + Ed25519(必须)
  • TSA:可选
  • ACE:可选

用途:个人档案

仅自我验证

银牌

家庭、专业消费者

  • 完整性不变量(必需)
  • 每日RFC 3161 TSA(必须)
  • 验证URL(必须)
  • ACE:可选

用途:长期记忆保存

第三方可验证

金牌

法律、新闻、企业

  • 完整性不变量(必需)
  • 每次捕获RFC 3161 TSA(必须)
  • ACE支持(必需)
  • 验证URL(必须)

用途:法庭证据

证据级可验证

关键原则:外部第三方验证(RFC 3161 TSA)是区分"溯源可用"和单纯自我证明的关键。

CPP 实现

VeraSnap

证据生成工具 — VeritasChain株式会社对CPP v1.4的第一方实现(iOS/Android,符合性为自我声明)

VeraSnap

证据生成工具

VeraSnap不是相机应用。它是一款专业的证据生成工具,以可检测篡改的方式加密记录捕获事件和数据溯源。

RFC 3161 时间戳认证机构支持
ACE 生物识别认证证明
第三方独立验证
审计用验证包导出
法律证据 新闻报道 保险 建筑
了解更多
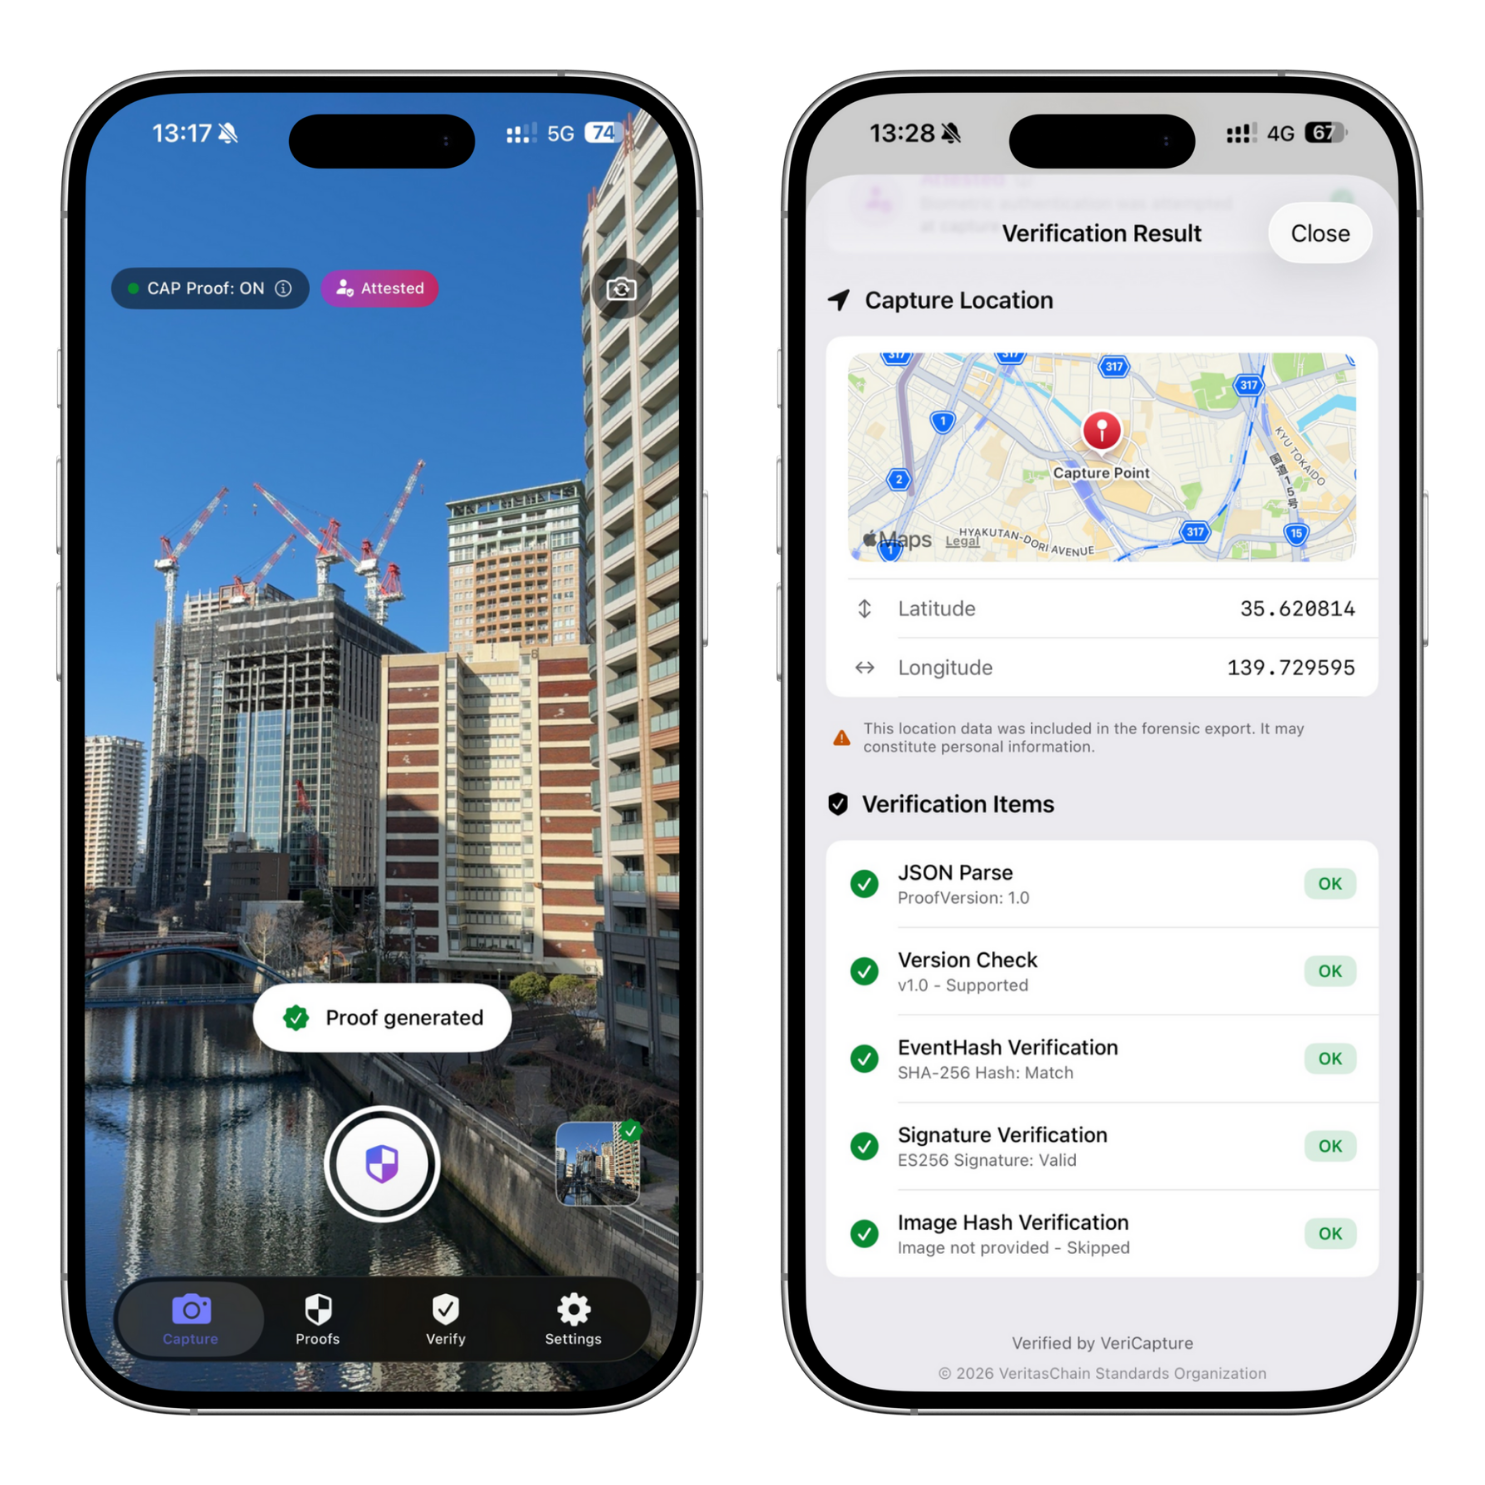
VeraSnap iOS App
iOS 17.0+ • 实用工具

「验证,而非信任。」

重要:VeraSnap记录捕获事件 — 它不验证内容的真实性或合法性。

在VAP框架中的位置

CPP在框架层次结构中的位置

┌────────────────────────────────────────────────────────────────────────────┐ │ │ │ VAP (可验证AI溯源框架) │ │ AI审计追踪的跨领域元框架 │ │ │ └────────────────────────────────────────────┬───────────────────────────────┘ │ │ 定义和维护 │ ┌────────────────────────────────────────────▼───────────────────────────────┐ │ │ │ VSO (VeritasChain标准组织) │ │ 独立标准化组织(日本东京) │ │ │ └────────────────────────────────────────────┬───────────────────────────────┘ │ │ 发布领域配置文件 │ ┌──────────┬───────────────────────┼───────────────────┬──────────┐ │ │ │ │ │ ▼ ▼ ▼ ▼ ▼ ┌─────────┐ ┌─────────┐ ┌─────────┐ ┌─────────┐ ┌─────────┐ │ VCP │ │ CAP │ │ CPP │ │ DVP │ │ ... │ │金融 │ │内容/ │ │捕获 │ │汽车 │ │ │ │配置文件 │ │创意 │ │溯源 │ │配置文件 │ │ │ │ v1.2 │ │ v1.0 │ │ v1.4 │ │ (计划中)│ │ │ └─────────┘ └─────────┘ └─────────┘ └─────────┘ └─────────┘ 领域特定的配置文件实现

参与其中

加入CPP的开发,塑造捕获溯源的未来

"在AI生成图像的时代,验证一个瞬间是被捕获的
— 而不是被创建的 — 变得无价。"

— VeritasChain Standards Organization

"您的瞬间,可验证封存"

本作品采用 CC BY 4.0 国际许可协议 授权

本页面内容基于 CPP规范 v1.0.0 发布候选(CPP v1.4 已于 2026-01-29 发布) — 最后更新: 2026-01-18